Техническая оптимизация
Переход на HTTPS: инструкция без потери трафика и позиций

Переход на HTTPS переводит сайт с HTTP на протокол HTTPS и делает соединение защищенным для пользователей, браузера и поисковых систем. В статье разберем, как владельцы сайта и SEO-специалисты могут установить SSL-сертификат, настроить редирект 301, обновить ссылки и сохранить трафик после переезда в Google и Яндекс. Материал помогает получить ответы на основные технические запросы по теме и понять причины, по которым HTTPS теперь является обязательной частью любого веб-проекта.
Коротко о главном
Key Takeaways
- HTTPS сегодня обязателен для доверия пользователей, безопасности данных и корректной работы сайта в поиске.
- SSL-сертификат бывает доменным, корпоративным, расширенным и wildcard для поддоменов.
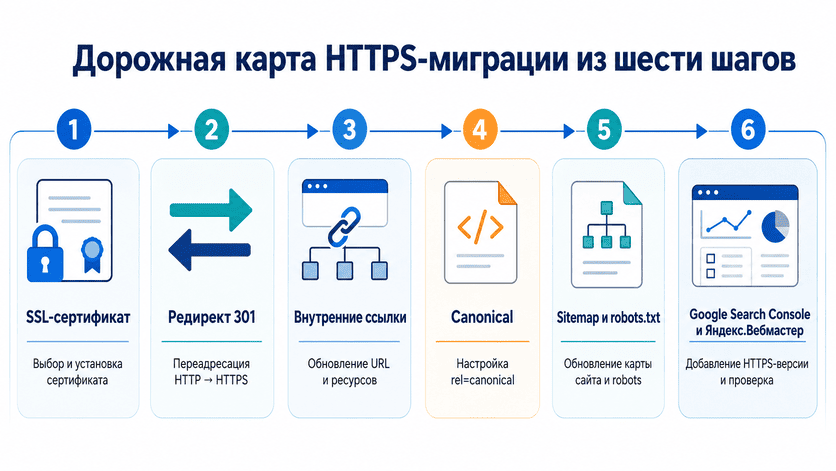
- Переход на HTTPS состоит из шести шагов: сертификат, установка, редирект, ссылки, панели вебмастера, проверка.
- Google Search Console и Яндекс Вебмастер должны получить новую HTTPS-версию сайта.
- Mixed content чаще всего появляется после миграции из-за старых HTTP-ссылок на изображения, скрипты и файлы.
Фактура сверена с рекомендациями Google по HTTPS и 301-редиректам, а также со справкой Яндекса по обработке редиректов. Если хотите подробнее изучить отдельные параметры переезда, читайте блоки ниже: здесь каждый этап разобран в формате короткой инструкции.
Что такое HTTPS и почему протокол стал обязательным
По данным Google, уже с 2020 года 95–99% навигаций в Chrome используют HTTPS. Поэтому переход на HTTPS стал базовой настройкой сайта, а не дополнительной опцией. Теперь наличие защищенной версии влияет не только на безопасность, но и на просмотр сайта пользователями в браузере, где статус secure виден прямо в адресной строке.
Что такое HTTP: почему незащищенный протокол стал слабым местом
Данные в HTTP похожи на открытую открытку: каждый промежуточный участник маршрута может увидеть содержимое. Этот протокол передачи данных работает без шифрования, поэтому логины, пароли, платежные реквизиты и другая конфиденциальная информация передаются через незащищенное соединение. Для сайта с формами, личным кабинетом, оплатой или обработкой персональных данных использование HTTP уже не подходит. Особенно важно обращать внимание на поля заявок, авторизации, комментариев, отзывов и подписки в Telegram, потому что через них пользователь передает данные прямо на сайт.
Принцип работы шифрования: чем HTTPS отличается от HTTP
HTTPS превращает открытую открытку в запечатанный конверт с точным адресом получателя. Когда браузер открывает соединение HTTPS, SSL-сертификат подтверждает домен, а шифрование данных защищает обмен между пользователем и сервером. Поэтому криптографический ключ не дает третьим лицам прочитать или изменить передаваемую информацию. Для владельца сайта это означает более безопасный интернет-протокол и выше доверие к ресурсу. Проще говоря, HTTPS является техническим слоем, который работает с помощью сертификата, host, настроек сервера и современных протоколов, включая HTTP/2.
Три гарантии HTTPS: подлинность, целостность и конфиденциальность данных
- Подлинность сайта. SSL-сертификат подтверждает, что пользователь открыл нужный домен.
- Целостность данных. Передаваемая информация доходит до сервера без подмены.
- Конфиденциальность данных. Шифрование защищает соединение от чтения третьими лицами.
Эти гарантии HTTPS работают вместе, поэтому безопасная передача данных зависит не от одного значка замка, а от корректной настройки сертификата, сервера и ссылок. В случае сайта с политикой конфиденциальности, формами согласия и обработкой заявок это особенно важно для бизнеса и пользователей.
HTTPS как фактор ранжирования: позиция Google и Яндекса
Google официально указывает HTTPS как фактор ранжирования Google, но называет его легким сигналом, который слабее качества контента. Яндекс также рекомендует переходить на протокол HTTPS и описывает отдельный сценарий переезда сайта. Для SEO продвижения HTTPS важен как базовый фактор доверия, индексации и корректной склейки HTTP и HTTPS-версий в поиске. Говоря проще, HTTPS не является самым сильным SEO-фактором, но без него сложнее выстроить устойчивое продвижение в сети.
Что видит пользователь: браузер, замок и доверие к сайту
В браузере пользователь сразу видит статус соединения. Chrome показывает предупреждение для незащищенного доступа, а для HTTPS отображает безопасное подключение в адресной строке браузера. Если сайт продает товары, принимает заявки или собирает контакты, переход на HTTPS помогает сохранить доверие пользователей и не снижать готовность оставить данные. Проверку можно сделать в обычном режиме и в режиме инкогнито, чтобы увидеть страницу так, как ее видит новый посетитель.
Типы SSL-сертификатов: как выбрать подходящий вариант
Выбор сертификата стоит сделать до установки SSL-сертификата. Так проще рассчитать срок, бюджет, уровень проверки и дальнейшую настройку HTTPS. На этом этапе важно знать, какие сертификаты подходят для разных задач: блога, корпоративного сайта, интернет-магазина, сервиса, личного кабинета или крупного портала.
DV, OV и EV — три типа сертификатов: какой нужен сайту
Для сайта SSL сертификата DV обычно достаточно, если это блог, корпоративная страница, сервисная посадочная или небольшой интернет-магазин. DV-сертификат проверяет право управления доменом и часто выпускается за несколько минут.
OV-сертификат добавляет organization validation: центр сертификации проверяет домен и данные компании. Такой тип сертификата подходит бизнесу, где важны реквизиты, контакты и доверие клиентов.
EV-сертификат, или Extended Validation Certificate, использует расширенную валидацию. Его выбирают банки, крупные сервисы, финансовые платформы и организации с повышенными требованиями к проверке подлинности.
| Тип | Проверка | Кому подходит | Срок выпуска | Стоимость |
|---|---|---|---|---|
| DV | Домен | Блог, сайт услуг, малый бизнес | От нескольких минут | Часто бесплатно |
| OV | Домен и компания | Коммерческий сайт | Обычно 1–3 дня | Платно |
| EV | Домен, компания, документы | Банк, крупный сервис | Несколько дней | Выше среднего |
В некоторых проектах выбор подтверждают кейсы, требования службы безопасности или комментарий технического специалиста. Поэтому перед покупкой лучше задать вопрос хостингу или подрядчику: какой сертификат подходит именно вашему домену и поддоменам.
Бесплатный SSL-сертификат Let’s Encrypt и платный: что выбрать
Let’s Encrypt позволяет получить SSL сертификат бесплатно. Это надежный вариант с 90-дневным сроком действия и автоматическим продлением. Бесплатный SSL сертификат подходит большинству сайтов, если хостинг поддерживает автообновление. Покупка SSL нужна, когда требуется OV, EV, корпоративная проверка или SLA от провайдера, который занимается продажей SSL сертификатов. Наличие SSL сертификата нужно проверять не один раз, а регулярно: например, раз в месяц или через программу мониторинга.
Wildcard-сертификат: защита домена и всех поддоменов одновременно
Wildcard SSL-сертификат защищает доменное имя и несколько поддоменов сразу: blog.domain.ru, shop.domain.ru, mail.domain.ru. Let’s Encrypt тоже выдает wildcard, однако для него нужна DNS validation. Такой вариант удобен, если у проекта много разделов на субдоменах. Он полезен для компаний, где разные сервисы, блог, каталог, личный кабинет и тестовые зоны работают на разных поддоменах.
Подготовка сайта перед переходом на HTTPS
Переход на HTTPS нельзя начинать «сразу с кнопки» установки SSL-сертификата. Без подготовки чаще появляются смешанный контент, некорректный .htaccess, снижение позиций и просадка трафика. Очень часто технические изменения происходят в момент, когда команда уже спешит запускать сайт, поэтому подготовку лучше провести до первого переключения.
Что необходимо сделать до установки сертификата: аудит ссылок и резервное копирование
Перед переходом подготовьте сайт как технический проект, где важна каждая зависимость:
- Создайте резервную копию сайта, базы данных и настроек сервера.
- Проведите аудит ссылок перед HTTPS: найдите внутренние ссылки с HTTP, absolute links и старые адреса в HTML.
- Проверьте внешние ссылки, виджеты, формы, платежные модули и сторонние сервисы.
- Обновите медиаконтент HTTPS: изображения, видео, файлы, скрипты и стили.
- Проверьте canonical, alternate, hreflang, sitemap и robots.txt.
- Согласуйте период низкой активности, чтобы возможная переиндексация меньше влияла на заявки и продажи.
- Заранее определите, где после установки будет настроен редирект: в панели хостинга, CMS или .htaccess.
- Проверьте, не используются ли на сайте QR-коды, PDF, email-шаблоны и внешние виджеты со старыми HTTP-адресами.
- Уточните, какие операторы, модули и сторонние сервисы обращаются к сайту по старому адресу.
Такая подготовка снижает лишние технические доработки после переезда. Если проект сложный, напишите команде поддержки хостинга заранее: иногда настройки SSL, DNS и редиректов требуют участия специалистов.
Пошаговая инструкция по переходу на HTTPS
Если подготовка завершена, переход на HTTPS выполняют по строгой последовательности. Ниже — шесть этапов перехода, которые помогают сохранить трафик, позиции и корректную индексацию. Важно не менять порядок работ: сначала сертификат, потом перенаправления, затем обновление ссылок и отправка данных в панели вебмастера.
Шаг 1 — Получение и установка SSL-сертификата через панель хостинга
Откройте хостинг панель управления: cPanel, ISPmanager или Plesk. Далее выберите раздел SSL, получите Let’s Encrypt или загрузите платный сертификат. Для платного варианта может понадобиться TXT-запись в DNS, чтобы центр сертификации подтвердил права на домен. После активации сертификата проверьте сервер SSL: сайт должен открываться по адресу с HTTPS без предупреждений браузера.
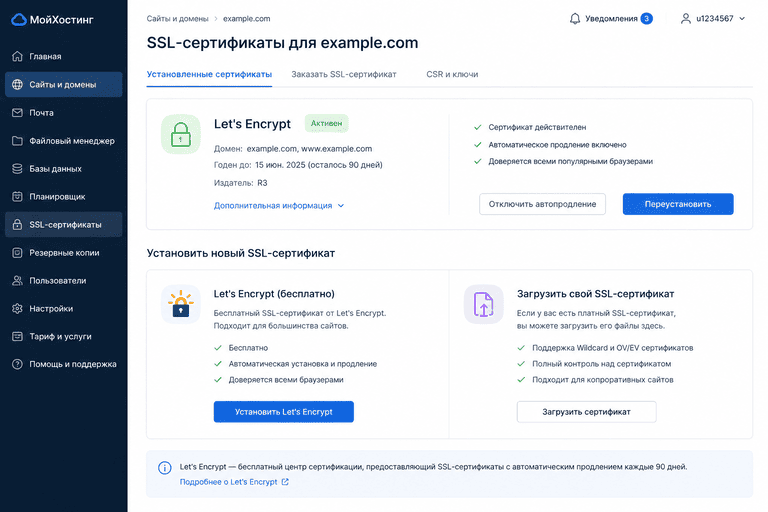
В личном кабинете иногда есть отдельные параметры для WWW, поддоменов, автоматического продления и HTTP/2. Если в панели есть несколько вариантов, выберите тот, который покрывает основной домен и рабочие поддомены.
Шаг 2 — Настройка редиректа 301 с HTTP на HTTPS через .htaccess
Перед редактированием сохраните копию файла. Даже один лишний символ в .htaccess может временно закрыть доступ к сайту.
Пример .htaccess редирект:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [R=301,L]
Такой код помогает настроить редирект с HTTP и выполнять редирект всех страниц на защищенную версию. Редирект 301 означает постоянный редирект, поэтому поисковая система воспринимает новый URL как основной. Редирект 302 для переезда не подходит, так как он указывает на временное перенаправление. Для nginx правило задают в конфигурации сервера через return 301. Цепочек быть не должно: редирект на HTTPS должен вести сразу на конечный адрес.
Если приходится настраивать редирект вручную, не нужно редирект оставлять в нескольких местах одновременно: в CMS, панели хостинга и .htaccess. В таком случае легко получить цепочки. Для Apache обычно достаточно одного правила в файле .htaccess, а htaccess редирект с https следует проверять на всех типах страниц: главная, категории, статьи, карточки, файлы и страницы с параметрами URL.
Для крупных сайтов важно настраивать 301 редирект постранично. При необходимости можно настраивать редирект через правила RewriteCond, чтобы разные старые URL переходили на соответствующие новые адреса. Если раньше был редирект с https на техническую или тестовую версию, его нужно убрать до запуска боевого переезда.
Шаг 3 — Обновление внутренних ссылок и абсолютных URL на сайте
После редиректа нужно изменить URL в шаблонах, HTML и базе данных сайта. Абсолютные ссылки содержат полный адрес, например http://site.ru/page. Относительные ссылки выглядят короче: /page. Если старые HTTP-адреса останутся в изображениях, стилях или скриптах, появится смешанный контент. В WordPress удобно использовать Better Search Replace, а на уровне базы — SQL-запросы.
Некоторые ссылки могут находиться не в тексте, а в скрытых настройках темы, виджетах, полях конструктора, шаблонах писем и блоках для просмотра вложений. Поэтому лучше проверить не только публичные страницы, но и записи, карточки товаров, формы и элементы личного кабинета.
Шаг 4 — Настройка тега canonical и правильных версий URL
Canonical HTTPS должен указывать на правильный URL страницы. Если rel canonical оставлен на HTTP, поисковая система получает противоречивый сигнал.
Корректно:
<link rel="canonical" href="https://site.ru/page/">Некорректно:
<link rel="canonical" href="http://site.ru/page/">Проверьте canonical краулером, чтобы не искать такие места вручную. Это особенно важно в случае сайта с пагинацией, фильтрами, UTM-метками, тегами, разделами блога и страницами с параметрами.
Шаг 5 — Обновление файла sitemap и robots.txt
Обновите файл sitemap.xml: все адреса должны быть в HTTPS. В robots.txt HTTPS тоже укажите новую XML-карту сайта:
Sitemap: https://site.ru/sitemap.xmlВ WordPress плагины Yoast SEO и RankMath обычно обновляют карту сайта автоматически после смены адреса в настройках CMS. Затем sitemap следует отправить в Google Search Console и Яндекс.Вебмастер.
Если sitemap создается не автоматически, а через отдельную программа или скрипт, проверьте дату обновления файла и наличие всех необходимых разделов. В крупных проектах удобно хранить несколько карт сайта: страницы, изображения, новости, товары и записи блога.
Шаг 6 — Добавление HTTPS-версии сайта в Google Search Console и Яндекс.Вебмастер
Для Google:
- Добавьте HTTPS-версию в Google Search Console или используйте Domain property.
- Отправьте новый sitemap.
- Проверьте страницы через URL Inspection.
- Change of Address используйте только при смене домена или поддомена, не при обычном переходе с HTTP на HTTPS.
Для Яндекса:
- Добавьте HTTPS-версию в Яндекс.Вебмастер.
- Проверьте доступность robots.txt и sitemap.
- В разделе переезда укажите HTTPS как главное зеркало.
- Убедитесь, что редирект 301 уже работает на всех значимых страницах.
После отправки данных следите за уведомлениями. Если панели показывают изменения статуса, падение количества страниц или новые ответы роботов, проверьте редиректы, host, sitemap и доступность страниц еще раз.
SEO после перехода: как сохранить позиции и не потерять трафик
Упадут ли позиции после HTTPS? При корректной миграции поисковая система обычно обрабатывает переезд без долгого снижения видимости, а колебания чаще связаны с редиректами, sitemap, canonical и mixed content. Последние изменения в алгоритмах поисковых систем показывают: техническая чистота сайта становится все важнее, но лучший результат дает комплекс: контент, скорость, структура и безопасность.
Склейка зеркал в Яндексе: что это и зачем нужно
Для Яндекса HTTP и HTTPS могут выглядеть как два адреса одного ресурса, пока не завершена склейка зеркал. Главное зеркало сайта должно быть HTTPS-версией, иначе ссылочный вес Яндекс может распределяться между старыми и новыми URL. Перед заявкой должен работать редирект 301. В Яндекс.Вебмастере проверьте раздел «Индексирование» и настройки переезда сайта. Обычно процедура склейки занимает несколько недель, точный срок зависит от обхода и состояния сайта.
На практике склейка может идти быстрее или дольше в зависимости от объема страниц, качества внутренних ссылок и частоты обхода. Поэтому в этот момент не стоит вносить лишние изменения в структуру URL, чтобы не усложнять обработку.
Работа с Google Search Console после переезда на HTTPS
После перехода добавьте HTTPS-версию в Google Search Console, отправьте новый sitemap и проверьте индексацию HTTPS через URL Inspection. Важно: Change of Address GSC не используется для обычного перехода с HTTP на HTTPS. Этот инструмент нужен при смене домена. Далее отслеживайте страницы, показы, клики, мониторинг позиций и новые уведомления в Search Console.
Если хотите увидеть сайт глазами Google, используйте проверку URL прямо в панели. В случае расхождений проверьте ответ сервера, canonical, редирект, robots.txt и доступность страницы для робота.
Типичные SEO-недочеты при переходе, которые приводят к потере позиций
- Отсутствует редирект 301. Старые HTTP-страницы остаются в поиске.
- Настроена цепочка переходов. Ссылочный вес проходит дольше и слабее.
- Нужен постраничный редирект, а все URL ведут на главную.
- Canonical указывает на HTTP. Google и Яндекс получают смешанный сигнал.
- Старый sitemap остается активным. Поисковики продолжают обходить прежние адреса.
- Смешанный контент блокирует изображения, скрипты или стили.
- В рекламе, CRM, email-рассылках и внешних сервисах остались старые ссылки.
- Не обновлены ссылки в социальных сетях, Telegram-канале, карточках компании, каталогах и партнерских материалах.
- Не проверены формы с политикой обработки персональных данных и чекбоксы согласия.
Многие пункты кажутся очевидными, однако именно они чаще всего встречаются в аудитах после миграции. Здесь важно не надеяться на автоматическую склейку, а пройти контрольный список руками.
Проверка результатов: инструменты и чеклист после перехода
Даже аккуратный переход на HTTPS нужно проверить после запуска. Часть технических недочетов не видна на странице, но влияет на индексацию, доверие пользователей и обработку сайта в Google и Яндекс. Проверку лучше делать в несколько проходов: сразу после запуска, через день, через неделю и через месяц.
Как выявить и исправить смешанный контент (Mixed Content)
Смешанный контент появляется, когда HTTPS-страница загружает ресурсы по HTTP. Чаще всего это изображения HTTPS, скрипты HTTP, стили, шрифты или файлы, прописанные в HTML старым адресом. Откройте страницу, нажмите F12, перейдите в Chrome DevTools и проверьте вкладку Console. Активный mixed content, например скрипты и стили, браузер может блокировать. Пассивный, например изображения, часто отображается с предупреждением. Чтобы исправить mixed content, замените HTTP-ссылки на HTTPS или относительные пути.
Для массовой проверки используйте Screaming Frog, Sitebulb или аналогичный веб-краулер. Так проще найти старые адреса не только на главной, но и в глубине сайта.
Инструменты для проверки SSL-сертификата и работы редиректов
- SSL Labs. Проверяет SSL-сертификат, цепочку, протоколы и уровень конфигурации.
- Why No Padlock. Находит небезопасные элементы на HTTPS-странице.
- Redirect Checker. Помогает проверить редирект 301 и цепочки переходов.
- httpstatus.io. Проверяет статус URL, заголовки и финальный адрес.
- Проверка в браузере в режиме инкогнито. Помогает исключить влияние кэша, cookies и сохраненных правил перехода.
- Проверка ручных адресов. Откройте несколько URL разных типов: главная, статья, карточка, форма, файл, страница с параметрами.
Финальный чеклист: что проверить после перехода на HTTPS
- Проверьте открытие всех важных страниц.
- Подтвердите срок SSL-сертификата.
- Проверьте редирект с HTTP.
- Убедитесь, что нет цепочек.
- Проверьте canonical HTTPS.
- Обновите sitemap.xml.
- Проверьте robots.txt.
- Отправьте sitemap в Google.
- Отправьте sitemap в Яндекс.
- Проверьте смешанный контент.
- Обновите рекламу и CRM.
- Проверьте формы и оплату.
- Проверьте ссылки в Telegram, соцсетях и email-шаблонах.
- Проверьте отзывы, комментарии и виджеты сторонних сервисов.
- Проверьте страницу политики конфиденциальности и согласия на обработку данных.
Этот список можно использовать как рабочий чеклист команды. Если нужно задать задачу разработчику, передайте пункты в формате технического задания.
Частые ошибки и технические проблемы при переходе
Даже подготовленный переход на HTTPS может дать технические сбои. Это нормальный этап миграции: важно быстро найти источник, исправить настройки и проверить сайт повторно. Внимание стоит уделить трем зонам: mixed content, редиректы и внешние интеграции.
Проблема смешанного контента: изображения, скрипты и внешние ресурсы
Смешанный контент HTTP появляется, когда код страницы уже открыт по HTTPS, а часть ресурсов загружается через HTTP. Пассивный mixed content, например изображения на HTTP, обычно меняют через атрибут src в HTML. Активный вариант серьезнее: внешние скрипты, стили и шрифты могут блокироваться браузером, из-за чего интерфейс работает некорректно. Чтобы исправить смешанный контент, замените src и href на HTTPS, относительные пути или актуальные URL сторонних библиотек.
Иногда смешанный контент прячется в старых баннерах, счетчиках, QR-изображениях, iframe, видео и файлах, которые автор загрузил несколько лет назад. Поэтому ручного просмотра одной страницы недостаточно.
Некорректные цепочки редиректов и как их избежать
Цепочка редиректов возникает, когда страница проходит несколько переходов до финального URL. Неверно: HTTP → HTTPS → www.HTTPS → /page. Правильно: HTTP → www.HTTPS/page. Редирект 301 HTTPS должен вести в один шаг, иначе поисковая система дольше обрабатывает переадресацию сайта, а ссылочный вес передается менее чисто. Проверяйте redirect chain через Screaming Frog, Redirect Checker или httpstatus.io.
Если редирект оставлять одновременно в CMS и на сервере, цепочки появляются очень быстро. Поэтому выберите один уровень управления и зафиксируйте правила, чтобы специалисты поддержки и разработчики не дублировали настройки.
Проблемы с рекламой, счетчиками и сторонними сервисами
После переезда обновите настройки там, где используются старые адреса:
- Google Ads HTTPS.
- Яндекс.Директ HTTPS.
- Google Analytics HTTPS.
- Яндекс.Метрика.
- CRM-системы.
- Коллтрекинг.
- Email-рассылки.
- Партнерские кабинеты.
- Сервисы фонда, государственных кабинетов и отраслевых платформ, если сайт передает туда ссылки или данные.
- Внешние личные кабинеты, например https://lk-new.sfr.gov.ru/ или https://lk-umkd.gov-dpr.ru/, если они используются в инструкциях, материалах для МКД, ДНР или внутренних регламентах организации.
Если реклама после HTTPS ведет на старый URL, отчеты, цели и заявки могут расходиться с реальной картиной трафика. В таком случае проверьте UTM-метки, цели, счетчики и интеграции прямо после запуска.
Часто задаваемые вопросы о переходе на HTTPS
Зачем переходить с HTTP на HTTPS — в чём главное преимущество?
Главное преимущество HTTPS — защищенная передача данных между пользователем и сайтом. Переход на HTTPS повышает доверие, помогает браузеру показывать безопасное соединение и поддерживает корректное SEO-продвижение сайта. Для форм заявок, оплаты, личных кабинетов и обработки персональных данных SSL-сертификат уже нужен как базовый стандарт.
Чем отличается HTTP от HTTPS?
HTTP передает данные в открытом виде, а HTTPS использует шифрование через SSL-сертификат или TLS-сертификат. Поэтому HTTPS защищает логины, пароли, платежные данные и другую информацию пользователей. Для поисковых систем разница тоже важна: безопасный сайт воспринимается как более надежный ресурс для выдачи.
Как получить бесплатный SSL-сертификат для сайта?
Бесплатный SSL-сертификат можно получить через Let’s Encrypt, если хостинг поддерживает автоматическую установку и продление. Обычно достаточно открыть панель управления, выбрать домен, нажать активацию сертификата и подождать несколько минут. После этого нужно проверить, что HTTPS-версия сайта открывается без предупреждений браузера.
Как настроить редирект с HTTP на HTTPS через файл .htaccess?
Чтобы настроить редирект с HTTP на HTTPS, откройте файл .htaccess и добавьте правило постоянного перенаправления. Перед правкой сохраните копию файла. Для Apache обычно используют RewriteEngine, RewriteCond и RewriteRule с кодом 301. Такой htaccess редирект передает поисковым системам сигнал, что новый адрес стал основным. После сохранения файла откройте сайт в режиме инкогнито и проверьте переход.
Что произойдёт с позициями сайта после перехода на HTTPS?
Позиции могут временно колебаться, пока Google и Яндекс переобходят страницы и обновляют адреса в индексе. Если редирект 301, canonical, sitemap и внутренние ссылки настроены корректно, снижение обычно краткосрочное. Основной риск появляется не из-за HTTPS, а из-за неточной технической настройки переезда.
Как подготовить сайт к переходу на HTTPS — что нужно сделать заранее?
Перед переходом нужно создать резервную копию сайта и базы данных, проверить внутренние ссылки, изображения, скрипты, canonical, sitemap и robots.txt. Также стоит выбрать период низкой активности, чтобы возможные колебания трафика меньше влияли на заявки. Подготовка снижает число доработок после установки SSL-сертификата.
Как уведомить Яндекс.Вебмастер и Google Search Console о переходе на HTTPS?
HTTPS-версию нужно добавить в Google Search Console и Яндекс.Вебмастер, затем отправить обновленный sitemap.xml. В Яндексе дополнительно указывают HTTPS как главное зеркало сайта. В Google инструмент Change of Address для обычного перехода HTTP → HTTPS не нужен: он применяется при смене домена.
Что такое «смешанный контент» (mixed content) и как его исправить после перехода на HTTPS?
Смешанный контент появляется, когда страница открывается по HTTPS, но часть ресурсов загружается через HTTP. Чаще всего это изображения, стили, шрифты, видео и внешние скрипты. Исправление простое: заменить HTTP-адреса на HTTPS, относительные пути или актуальные ссылки поставщиков внешних библиотек.
Влияет ли HTTPS на позиции сайта в поисковой выдаче Google и Яндекс?
HTTPS влияет на ранжирование как сигнал безопасности и доверия, но сам по себе не заменяет качественный контент, структуру, скорость и ссылочный профиль. Google официально учитывает HTTPS как ranking signal. Яндекс также рекомендует использовать защищенный протокол, особенно для сайтов с формами и пользовательскими данными.
Что произойдёт, если SSL-сертификат истечёт или не будет вовремя продлён?
Если SSL-сертификат истечет, браузер покажет предупреждение о небезопасном соединении, а часть пользователей не перейдет на сайт. Это может снизить заявки, продажи и доверие. При использовании Let’s Encrypt важно включить автопродление, потому что срок действия сертификата ограничен и требует регулярного обновления.
Какие виды SSL-сертификатов существуют и чем отличаются DV, OV и EV?
DV-сертификат подтверждает владение доменом и подходит большинству сайтов. OV-сертификат дополнительно проверяет данные компании. EV-сертификат использует расширенную проверку организации и нужен банкам, финансовым сервисам и крупным компаниям. Чем выше уровень проверки, тем дольше получение сертификата и выше стоимость.
В чём разница между бесплатным SSL-сертификатом и платным?
Бесплатный SSL-сертификат, например Let’s Encrypt, обычно защищает соединение так же надежно, как платный DV-вариант. Разница чаще в сроке действия, поддержке, типе проверки и дополнительных условиях. Платный SSL нужен, если требуется OV, EV, корпоративная валидация, wildcard или сопровождение от провайдера.
Как передать ссылочный вес со старого HTTP-адреса на HTTPS?
Ссылочный вес передается через редирект 301 со старых HTTP-страниц на соответствующие HTTPS-страницы. Важно делать постраничный редирект, а не отправлять все адреса на главную. Такой постоянный редирект помогает Google и Яндекс понять, какой URL стал новым основным адресом страницы.
Что видит пользователь в браузере, если на сайте нет SSL-сертификата?
Пользователь видит предупреждение о небезопасном соединении в адресной строке браузера. В Chrome, Firefox и Яндекс Браузере такие сигналы заметны сразу. Для сайта с заявками, оплатой или регистрацией это снижает доверие, потому что человек понимает: передача данных не защищена шифрованием.
Нужен ли HTTPS для интернет-магазина или он важен только для крупных сайтов?
HTTPS нужен любому интернет-магазину, независимо от размера. Если сайт принимает заказы, контакты, оплату, промокоды или данные личного кабинета, SSL-сертификат обязателен для безопасной передачи информации. Для малого бизнеса HTTPS так же важен, как для крупного: покупатель смотрит на безопасность, а не на масштаб компании.
Что гарантирует HTTPS: подлинность сайта, целостность и конфиденциальность данных?
HTTPS дает три базовые гарантии. Подлинность подтверждает, что пользователь открыл нужный домен. Целостность означает, что данные не изменились по пути. Конфиденциальность обеспечивается шифрованием, чтобы третьи лица не могли прочитать передаваемую информацию. Все три гарантии работают вместе через SSL-сертификат.
Как проверить, правильно ли установлен SSL-сертификат на сайте?
Проверку SSL-сертификата можно выполнить через SSL Labs, Why No Padlock, браузер и панель хостинга. Нужно убедиться, что сертификат активен, не истек, выдан на нужный домен и не вызывает предупреждений. Дополнительно проверьте цепочку сертификата, поддержку современных протоколов и доступность HTTPS-страниц.
Какие внутренние ссылки, изображения и скрипты нужно обновить перед переходом на HTTPS?
Нужно обновить все абсолютные HTTP-ссылки в меню, карточках товаров, статьях, изображениях, CSS, JavaScript, формах, canonical, hreflang и XML-карте сайта. Особенно важно проверить HTML-шаблоны и базу данных. Если оставить старые HTTP-ресурсы, после перехода появится смешанный контент и предупреждения браузера.
Замедляет ли HTTPS скорость загрузки сайта по сравнению с HTTP?
Современный HTTPS обычно не замедляет сайт заметно для пользователя. При правильной настройке сервера, HTTP/2, кэшировании и актуальном SSL-сертификате разница минимальна. Более того, многие современные технологии браузеров и хостинга лучше работают именно с HTTPS, поэтому итоговая скорость часто остается стабильной.
Нужен ли Wildcard SSL-сертификат, если у сайта есть несколько поддоменов?
Wildcard SSL-сертификат нужен, если у сайта несколько поддоменов: blog.domain.ru, shop.domain.ru, crm.domain.ru. Один такой сертификат защищает основной домен и все поддомены одного уровня. Если поддоменов мало, иногда проще выпустить отдельные сертификаты. Выбор зависит от структуры проекта и панели хостинга.
Как избежать появления дублей страниц при переходе с HTTP на HTTPS?
Дубли предотвращают через редирект 301, правильный canonical HTTPS, обновленный sitemap.xml и единое главное зеркало в Яндекс.Вебмастере. Важно, чтобы HTTP и HTTPS не были доступны как независимые версии. Поисковая система должна видеть один основной URL для каждой страницы, без конкурирующих вариантов.
Как долго поисковые системы переиндексируют сайт после переезда на HTTPS?
Переиндексация обычно занимает от нескольких дней до нескольких недель, но точный срок зависит от размера сайта, частоты обхода, качества редиректов и обновления sitemap. Крупные сайты могут обрабатываться дольше. Чтобы ускорить процесс, отправьте карту сайта в Google Search Console и Яндекс.Вебмастер.
Повлияет ли переход на HTTPS на рекламные кампании в Яндекс.Директ и Google Ads?
Переход на HTTPS влияет на рекламу, если в кампаниях, UTM-метках, целях и посадочных страницах остались HTTP-адреса. После миграции нужно обновить ссылки в Яндекс.Директ, Google Ads, Google Analytics, Яндекс.Метрике, CRM и коллтрекинге. Тогда статистика, заявки и конверсии будут собираться корректно.
Чем опасна передача данных по протоколу HTTP без шифрования?
HTTP передает информацию без шифрования, поэтому данные могут быть доступны промежуточным участникам соединения. Это особенно критично для паролей, телефонов, email, платежных реквизитов и персональных данных. HTTPS закрывает этот канал шифрованием и снижает риск чтения или подмены информации при передаче.
Почему Google и Яндекс отдают предпочтение сайтам на HTTPS при ранжировании?
Google и Яндекс заинтересованы показывать пользователям надежные сайты. HTTPS помогает подтвердить безопасность соединения, корректность передачи данных и базовую техническую зрелость ресурса. Поэтому переход на HTTPS стал частью нормальной SEO-гигиены. Это не главный фактор ранжирования, но важный сигнал доверия для поисковых систем.
Можно ли вернуться с HTTPS обратно на HTTP, если что-то пошло не так?
Вернуться на HTTP технически возможно, но для SEO и доверия пользователей это плохой сценарий. Лучше исправить настройки HTTPS: редиректы, сертификат, mixed content, sitemap и canonical. Обратный переход снова заставит поисковые системы переобрабатывать адреса, а пользователи увидят менее надежное соединение.
Сколько стоит платный SSL-сертификат и от чего зависит его цена?
Стоимость платного SSL-сертификата зависит от типа проверки, количества доменов, wildcard-возможности, бренда центра сертификации и уровня сопровождения. DV обычно дешевле, OV дороже, EV заметно выше по бюджету. Для большинства сайтов услуг и блогов достаточно бесплатного или недорогого DV-сертификата.
Как обновить sitemap.xml и robots.txt после перехода на HTTPS?
В sitemap.xml нужно заменить все HTTP-адреса на HTTPS и отправить карту сайта в Google Search Console и Яндекс.Вебмастер. В robots.txt проверьте директиву Sitemap: она должна вести на HTTPS-версию XML-карты. Если сайт на WordPress, Yoast SEO или RankMath часто обновляют sitemap автоматически.
Влияет ли переход на HTTPS на скорость индексации новых страниц поисковыми системами?
HTTPS сам по себе не гарантирует более быструю индексацию новых страниц. Скорость обхода зависит от качества сайта, внутренней перелинковки, sitemap, частоты обновлений и авторитетности домена. Но корректный переход на HTTPS помогает поисковым системам работать с единой безопасной версией сайта без дублей.
Как установить SSL-сертификат в личном кабинете хостинга?
Обычно нужно открыть панель хостинга, выбрать домен, перейти в раздел SSL или безопасность, активировать Let’s Encrypt либо загрузить файлы платного сертификата. После установки проверьте HTTPS-адрес, редирект 301, срок действия сертификата и отсутствие смешанного контента на ключевых страницах сайта.